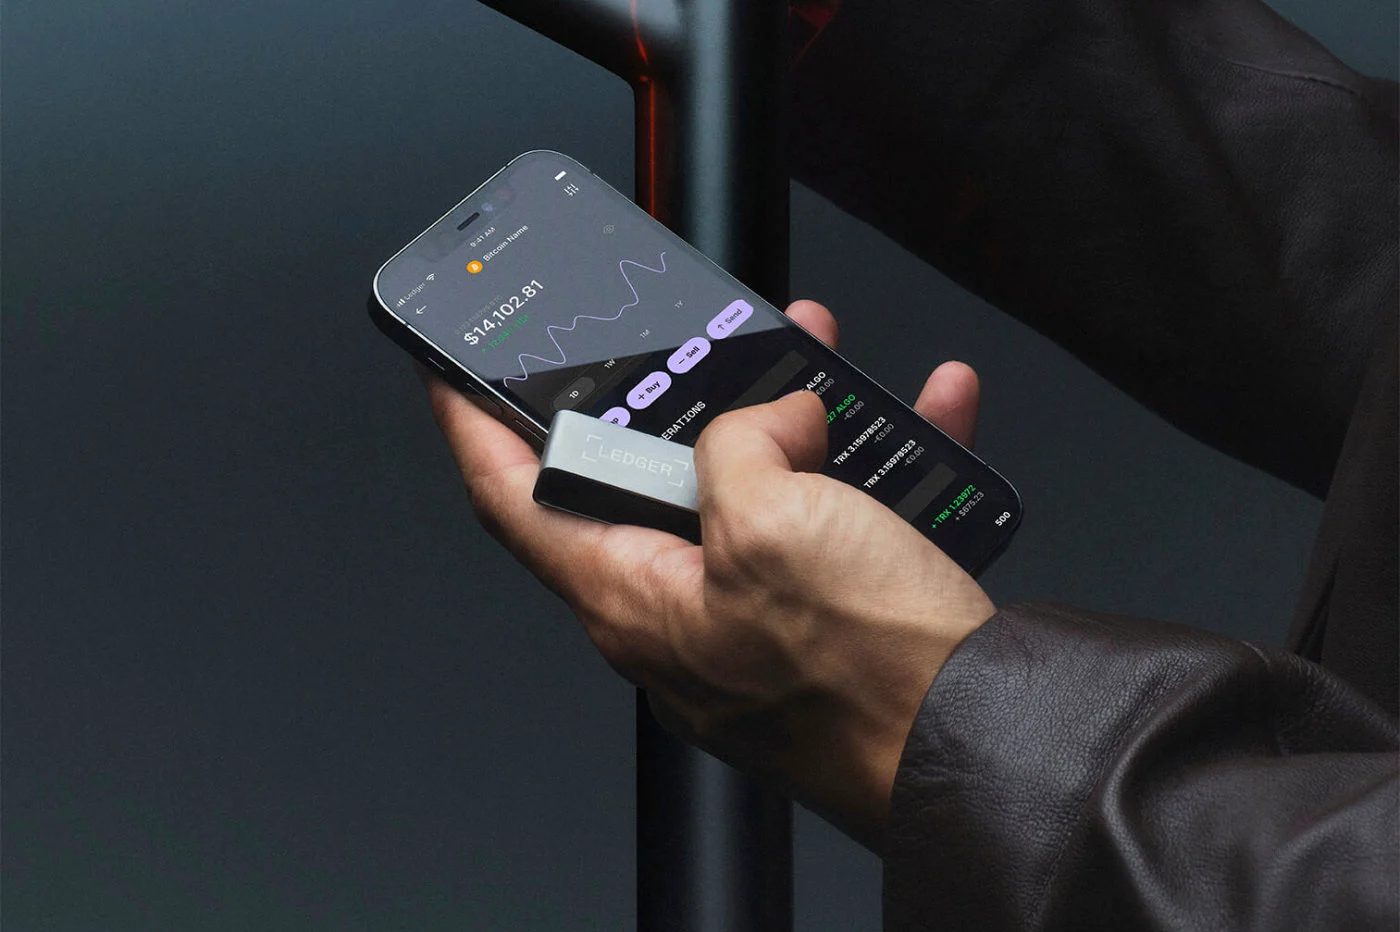
Fransız kripto para biriminin tek boynuzlu atı Ledger hacklendi. Siber suçlular, tehlikeli kötü amaçlı yazılımları grup tarafından kullanılan yazılımlara yerleştirmeyi başardı. Bu virüs, merkezi olmayan finans kullanıcılarının fonlarını boşaltmak için programlandı. Bu büyük saldırıya ve Ledger’ın aldığı önlemlere geri dönüyoruz.
Fransız şirket Ledger, donanım cüzdanı kripto para birimleri için bir bilgisayar saldırısının kurbanı oldu. 14 Aralık 2023 Perşembe günü, bir Defter anahtarıyla etkileşim kurabilen tüm merkezi olmayan uygulamalar (dApp’ler) bir arızayla karşılaştı. Görünüşe göre Ledger’ın oturum açma aracının kodunda kritik bir kusur keşfedildi. Defter Bağlantı KitiFransız markasının uygulamalarını ve portföylerini birbirine bağlayan. Javascript kütüphanesindeki bu ihlal sayesinde bilgisayar korsanları, blockchain aracılığıyla bankaların müdahalesi olmadan çalışan bu finansal sistem olan merkezi olmayan finans kullanıcılarından kripto para birimlerini çekmeye başladı.
Alarmı ilk çalan, merkezi olmayan bir finans protokolü olan SushiSwap ekibiydi. X’te yayınlanan bir mesajda kritik bir sorun tespit ettiğini ortaya koyuyor: “Potansiyel olarak çeşitli dApp’leri etkileyen kötü amaçlı kodların enjeksiyonuna izin veriyor”. Protokol daha sonra kullanıcılarını uyardı:
“Sushi sayfası açıksa ve beklenmedik bir “Cüzdanı Bağlayın” açılır penceresini görüyorsanız, cüzdanınızla etkileşime GEÇMEYİN veya BAĞLAMAYIN. Ledger Wallet Connector’ı kaldırmak için aktif olarak çalışıyoruz. Güvenliğiniz için lütfen bir sonraki duyuruya kadar dApp’lerle etkileşimde bulunmaktan kaçının.”
SushiSwap’in ardından diğer merkezi olmayan finans hizmetleri kullanıcılara şunları tavsiye etti: uygulamalarla etkileşime girmeyin bir sonraki duyuruya kadar ekosistemin Hiç de şaşırtıcı olmayan bir şekilde bu uyarılar kripto para dünyasında bir panik dalgasına neden oldu.
Ayrıca okuyun: Bitcoin patlaması – kripto para neden yeniden yükselişte?
Ledger acil durum yamasını dağıtıyor
Ledger, geniş bir güvenlik sorununun varlığını hızla doğruladı. Kripto cüzdan pazarında adından söz ettiren Fransız unicorn, şunu itiraf ediyor:Ledger Connect Kit’in kötü amaçlı bir sürümü keşfedildi. Siber suçlular, kötü amaçlı yazılımı aracın koduna sokmayı başardı. Müşterilerinin fonlarını korumak için firma derhal harekete geçti bir güncelleme kitin kötü amaçlı kod satırlarından arındırılmış hali. Aracın 1.1.8 sürümü tüm cihazlara yayılana kadar Ledger, dApp’lerin 24 saatlik bir süre boyunca kullanılmamasını önerdi.
Olaydan saatler sonra Ledger, saldırının koşullarıyla ilgili bir rapor yayınladı. Soruşturmanın ardından şirket, tüm operasyonun temellere dayandığını keşfetti. basit bir kimlik avı saldırısıveya kimlik avı. Eski bir Ledger çalışanı, siber suçluların kurduğu bir tuzağa düştü. “‘ye bağlanmak için gerekli kimlik bilgilerine sahip oldular” uygulamalar arasında paylaşılan JavaScript kodu için paket yöneticisi » (NPMJS) Ledger tarafından. Daha sonra fonları tüketebilecek komutları içeren kodu eklediler.
Daha sonra Ledger Connect Kit’in kötü amaçlı bir sürümü hemen devreye alındı. Bu sürüm şu şekilde programlandı: dApps kullanıcılarının fonlarına el koymak ve onları dolandırıcıların kontrolündeki bir blockchain adresine yönlendirin. Şirket, çoğu senaryoda, üçüncü tarafların incelemesi olmadan tek bir kişinin kit için bir güncellemeyi kendi başına dağıtmasının mümkün olmayacağını söylüyor. Ledger şunu ekliyor: “Şirketten ayrılan herhangi bir çalışanın erişimi iptal edilir”. Dolayısıyla bu, koşulların talihsiz bir birleşimi olacaktır.
610.000 $ zarar
Ledger’ın açıkladığı gibi, “Kötü amaçlı dosya yaklaşık beş saattir çevrimiçiydi, ancak fonların alındığı sürenin iki saatten daha kısa bir süre ile sınırlı olduğuna inanıyoruz”. Ledger CEO’su Pascal Gauthier, ekiplerinin saldırı sırasında bir yama dağıtarak etkili bir şekilde tepki verdiğini ekliyor “Keşiften sonraki 40 dakika içinde” bir saldırının.
Blockchain analizinde uzman araştırmacı ZachXBT’ye göre bilgisayar korsanları hâlâ hırsızlık yapmayı başardı. 610.000 dolarlık kripto para birimi. Ancak Ledger yönetimi açısından hasar, tüm sektörün işbirliği sayesinde kontrol altına alındı. Gerçekten de USDT stablecoin’ini çıkaran Amerikan şirketi Tether, örneğin saldırganlar tarafından çalınan bazı dijital para birimlerini dondurdu.
Saldırının yarattığı tepkiyle karşı karşıya kalan Ledger, kusurun şu şekilde olduğunu açıkladı: “Ledger donanımının veya Ledger Live’ın bütünlüğünü etkilemez”, Ledger kripto cüzdanınıza bağlanmanızı sağlayan yardımcı uygulama. DApp’lerle etkileşime girmediyseniz, kripto para birimleriniz, erişimi Ledger anahtarınız tarafından güvence altına alınan blok zincirinde hala güvende ve sağlamdır. Grubun patronu yine de söz verdi “Daha sıkı güvenlik kontrolleri”. Ayrıca şirket hırsızları bulmak için yasal işlem başlatacak. Saldırganların ve ganimetlerinin bulunması umuduyla hakkında şikayette bulunulacak.
Bilinmesi gerekir ki bu, Ledger’in güvenlik sistemlerinin bilgisayar korsanları tarafından ilk kez hedef alınışı değil. 2020 yılında iki bilgisayar korsanı 273.000 Ledger müşterisinin kişisel bilgilerini çaldı. Bu hassas verilere dayanarak müthiş kimlik avı kampanyaları ortaya çıktı. Hatta bazı bilgisayar korsanları Ledger müşterilerine sahte dijital cüzdanlar bile gönderdi. Bu sahte cihazlar kurbanların kripto para birimlerini toplamak için tasarlandı.
2014 yılında Éric Larchevêque, Joel Pobeda ve Nicolas Bacca tarafından kurulan Ledger şirketi, donanım cüzdanları sayesinde kendisini hızla kripto para birimi güvenliğinde liderlerden biri olarak konumlandırdı. Bunlar, kullanıcıların kripto para birimlerini, değişim platformu gibi üçüncü bir tarafa başvurmadan güvenli bir şekilde saklamasına ve yönetmesine olanak tanır. Marka, kuruluşundan bu yana 6,5 milyon kripto cüzdan sattı.
Kaynak :
Defter
Bir yanıt yazın